
- Học tập - Lao động - Kinh doanh
- Kinh doanh
Cảnh báo làn sóng tấn công mạng vào xí nghiệp: Kho lạnh một cửa hàng chế biến bán thịt ở Bayern lên tới 150 độ C
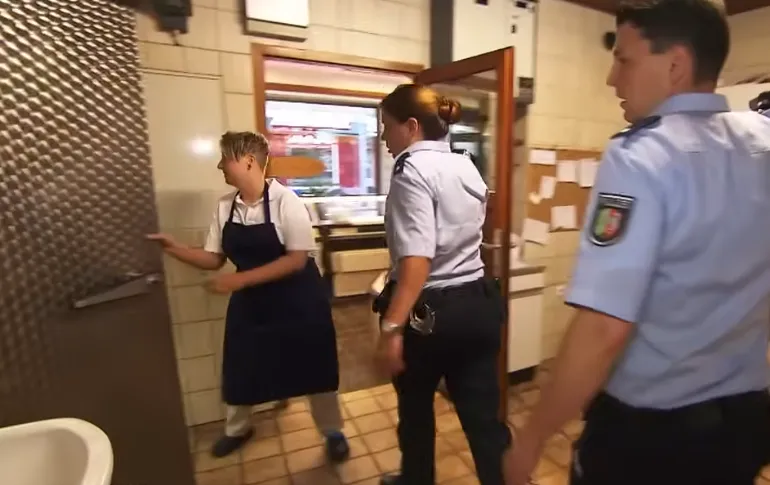
Thông cáo cảnh sát
Theo thông cáo của Sở Cảnh sát Oberpfalz, trong đêm mùng 1 rạng sáng ngày 02.11. 2026, một xí nghiệp chế biến và bán thịt tại Windischeschenbach, Neustadt an der Waldnaab, Bayern, đã trở thành nạn nhân của một cuộc tấn công mạng nghiêm trọng. Những kẻ tấn công bí mật đã xâm nhập từ xa vào hệ thống điều khiển và giám sát của hệ thống làm lạnh, điều chỉnh nhiệt độ của nhiều kho lạnh lên tới 150 độ C, gây thiệt hại ước hàng chục nghìn Euro. Nhờ phát hiện kịp thời và sự can thiệp nhanh chóng của Công ty Công nghệ Tin học, thiệt hại lớn hơn đã được ngăn chặn.
Sự cố này không phải là trường hợp đơn lẻ. Nó nằm trong một làn sóng tấn công mạng nhằm vào hệ thống làm mát và lạnh đông tại nhiều quốc gia châu Âu, gây thiệt hại hàng triệu Euro, làm dấy lên lo ngại về an ninh chuỗi cung ứng thực phẩm.
Làn sóng tấn công ở châu Âu
Sự cố ở Bayern nằm trong bối cảnh một làn sóng tấn công có hệ thống nhằm vào hệ thống làm lạnh siêu thị và xí nghiệp chế biến bán thực phẩm xảy ra khắp châu Âu.
Đợt đầu tiên diễn ra đêm 11–12.10.2026, ảnh hưởng tới khoảng 700 siêu thị tại Pháp (bao gồm Intermarché, Carrefour, Coopérative U, Monoprix và các chuỗi khác), gây thiệt hại ước tính hàng chục triệu Euro. Nhiệt độ được đẩy lên khoảng 50 độ C, khiến thực phẩm hỏng hàng loạt, một số nơi thậm chí xảy ra cháy.
Tới đợt thứ hai này diễn ra đêm mùng 1 rạng sáng ngày 02.11, lan rộng sang nhiều quốc gia: Bỉ (khoảng 40 cửa hàng ở Delhaize, 15 cửa hàng ở Carrefour, một số ở Intermarché và Spar), Luxembourg, Hà Lan, Thụy Điển (ICA, Coop), Ireland (13 cửa hàng SuperValu), Estonia, Phần Lan, và một số nơi khác. Tại Đức, ngoài vụ xí nghiệp chế biến bán thịt Bayern, còn có siêu thị ở Lilienthal gần Bremen (chủ sở hữu Daniel Breiding cho biết phải vứt bỏ hàng hóa trị giá hơn 360.000 Euro), Wetter-Volmarstein (tấn công nhằm vào công ty bảo trì từ xa), Reisbach ở Niederbayern và một số địa điểm khác ở Westpfalz. Nhiệt độ thường được đẩy lên 50–55 độ C thông qua chế độ rã đông cưỡng bức.
Ủy viên Nông nghiệp và Thực phẩm EU Christophe Hansen gọi đây là “một nỗ lực có chủ đích nhằm làm gián đoạn chuỗi cung ứng thực phẩm và làm suy yếu niềm tin của người tiêu dùng”. Ông khẳng định an ninh lương thực châu Âu hiện chưa bị đe dọa nghiêm trọng, nhưng nhấn mạnh cần tăng cường chuẩn bị ứng phó. Ủy ban châu Âu đã tổ chức các cuộc họp đánh giá mức độ sẵn sàng phòng chống của các nhà bán lẻ.
Diễn biến vụ tấn công tại xí nghiệp chế biến và bán thịt Bayern
Theo thông cáo của Cục Điều tra Hình sự Weiden, cảnh sát nhận được tin báo vào trưa ngày 02.11. Theo đó, bọn tấn công đã thao túng hệ thống điều khiển từ xa trong đêm trước đó. Nhiệt độ tại một số kho lạnh được đẩy lên mức cực đoan, với giá trị đo được cao nhất khoảng 130–140 độ C.
Chủ sở hữu Charly Witt cho biết nhân viên phát hiện bất thường vào khoảng 3 giờ sáng khi nhiệt độ tăng đột ngột. Họ nhanh chóng dọn hàng ra khỏi các phòng lạnh bị ảnh hưởng, chuyển sang xe tải hoặc kho lạnh khác để hạn chế thiệt hại. Khoảng mười phòng lạnh bị tác động, khoảng 30 bộ điều khiển bị tự động thay đổi, trong khi khoảng 15 kho khác không bị ảnh hưởng. Chủ xí nghiệp ước tính thiệt hại ở mức năm chữ số Euro và xác nhận không có hiện tượng tống tiền nào xảy ra gắn liền với sự cố. Ông cũng nhận xét rằng nếu sự cố xảy ra sớm hơn một ngày, nguy cơ hỏa hoạn có thể rất cao. Công ty Công nghệ tin học đã có mặt tại hiện trường, đưa hệ thống trở lại kiểm soát và ngăn chặn thiệt hại lan rộng hơn.
Cảnh sát đang điều tra theo hướng nghi ngờ các tội danh sửa đổi dữ liệu, phá hoại máy tính (Computersabotage) và tài sản. Vụ việc được cho là có thể liên quan đến làn sóng tấn công tương tự diễn ra cùng đêm tại nhiều nơi ở châu Âu.
Cảnh báo từ ngành điện và rủi ro rộng hơn
Hiệp hội Trung ương các ngành Công nghệ Điện và Thông tin Đức (ZVEH) cảnh báo rằng không chỉ hệ thống làm lạnh mà nhiều thiết bị kết nối khác cũng dễ bị tổn thương. Gần đây, một lỗ hổng trong biến tần quang điện (photovoltaic inverters) có thể ảnh hưởng tới khoảng 250.000 hệ thống tại Đức. ZVEH chỉ ra các điểm yếu điển hình: truy cập internet không an toàn, phần mềm lỗi thời, giao diện không được bảo vệ và dịch vụ đám mây bị xâm phạm.
Giám đốc điều hành ZVEH Alexander Neuhäuser nhấn mạnh: “Chúng ta thường chỉ nhận ra các cuộc tấn công khi chúng gây thiệt hại nghiêm trọng. Những lỗ hổng tương tự có thể tồn tại ở vô số nhà máy khác mà không được chú ý.” Các hệ thống nhà thông minh, máy bơm nhiệt, trạm sạc xe điện và tự động hóa tòa nhà ngày càng được kết nối, tăng hiệu quả nhưng cũng tạo cơ hội tấn công. ZVEH kêu gọi an ninh mạng phải được tích hợp ngay từ giai đoạn lập kế hoạch, lựa chọn sản phẩm và thiết kế mạng lưới, thay vì chỉ phản ứng sau sự cố. Họ cũng ủng hộ các tiêu chuẩn mở, khả năng tương tác giữa các nhà sản xuất khác nhau để tránh “hiệu ứng khóa chân” và đa dạng hóa chống rủi ro thay vì phụ thuộc vào một giải pháp độc quyền duy nhất.
Cơ chế tấn công và lỗ hổng kỹ thuật
Các cuộc tấn công không đòi hỏi kỹ thuật phức tạp cao. Kẻ tấn công khai thác các lỗ hổng đã biết trong bộ điều khiển làm lạnh kết nối internet (chủ yếu từ nhà sản xuất Đan Mạch Danfoss thuộc dòng AK-SM/AK-SC và thiết bị Copeland/Dixell XWEB). Nhiều thiết bị chạy firmware lỗi thời, tiếp xúc trực tiếp với internet mà không được bảo vệ đầy đủ bằng tường lửa hoặc VPN, hoặc sử dụng thông tin đăng nhập yếu. Kẻ tấn công có thể kích hoạt chu kỳ rã đông liên tục hoặc thay đổi nhiệt độ cài đặt từ xa, khiến thiết bị chuyển từ làm lạnh sang làm nóng.
Các chuyên gia lưu ý rằng việc kết nối các hệ thống vận hành (OT – Operational Technology) với internet mang lại lợi ích về giám sát và quản lý từ xa, nhưng cũng mở ra bề mặt tấn công lớn. Một số thiết bị đã có khuyến cáo bảo mật từ trước (ví dụ từ Claroty về lỗ hổng xác thực trên Danfoss), nhưng nhiều hệ thống chưa được cập nhật kịp thời.
Cảnh sát kêu gọi phòng ngừa
Cảnh sát Bayern đưa ra các khuyến nghị cụ thể cho doanh nghiệp vừa và nhỏ, với biện pháp: 1- Phòng ngừa:
- Cập nhật phần cứng và phần mềm thường xuyên, cài đặt bản vá bảo mật kịp thời.
- Kiểm tra và bảo trì CNTT định kỳ bởi chuyên gia.
- Sử dụng mật khẩu mạnh, riêng biệt và xác thực hai yếu tố (2FA) khi có thể; kiểm soát quyền truy cập thường xuyên.
- Giới hạn truy cập từ bên ngoài ở mức tối thiểu và bảo vệ nghiêm ngặt các kết nối từ xa.
- Sao lưu dữ liệu thường xuyên và lưu trữ tách biệt khỏi mạng chính.
- Đào tạo nhân viên nhận diện email lừa đảo và tệp đính kèm đáng ngờ.
- Xây dựng kế hoạch ứng phó khẩn cấp với các biện pháp tức thì và danh sách liên hệ.
2- Khi xảy ra sự cố:
- Báo cáo cảnh sát ngay lập tức, không chờ xác định đầy đủ thiệt hại.
- Thông báo ngay cho quản lý CNTT hoặc nhà cung cấp dịch vụ.
- Bảo quản các bằng chứng số (email, nhật ký, thông báo hệ thống).
- Phối hợp với chuyên gia trước khi thực hiện biện pháp khắc phục; có thể ngắt kết nối hệ thống bị ảnh hưởng khỏi mạng nếu cần.
- Không tự ý xóa hoặc khôi phục, để tránh mất dấu vết.
Cảnh sát khuyến khích sử dụng các chuyên gia pháp y kỹ thuật số. Thông tin chi tiết có thể tham khảo hướng dẫn “Bảo vệ chống tấn công mạng – An ninh CNTT cho Doanh nghiệp vừa và nhỏ” của Phòng chống Tội phạm Cảnh sát.
Cảnh báo xuất xứ của thủ phạm
Cho đến nay, chưa có nhóm nào nhận trách nhiệm, và hầu hết các vụ không có dấu hiệu tống tiền, tức đòi tiền chuộc (vì thiệt hại đã xảy ra trước khi phát hiện). Giới chuyên gia và một số cơ quan an ninh nghi ngờ có thể liên quan đến các nhóm gắn với nhà nước (có thể là các nhóm thân Nga như CyberArmyofRussia_Reborn – CARR, từng bị cáo buộc tấn công cơ sở chế biến thịt ở Mỹ năm 2024), hoặc các tác nhân cơ hội. Các sự cố tương tự cũng đã từng xảy ra trước đó ở Nga, Israel và một số căn cứ quân sự Mỹ. Tuy nhiên, việc quy trách nhiệm vẫn chưa có kết luận chính thức.
Những sự cố này cho thấy rõ rủi ro ngày càng tăng khi các hệ thống vận hành then chốt – từ chuỗi cung ứng thực phẩm đến năng lượng tái tạo – được kết nối internet. Đối với các doanh nghiệp vừa và nhỏ như cửa hàng thịt Bayern, việc phát hiện sớm và có đội ngũ CNTT sẵn sàng đã giúp hạn chế thiệt hại. Tuy nhiên, để nâng cao khả năng chống chịu dài hạn, cần sự phối hợp giữa nhà sản xuất (cung cấp sản phẩm an toàn và cập nhật được), nhà vận hành, ngành nghề chuyên môn và các nhà hoạch định chính sách. An ninh mạng không còn là vấn đề phụ trợ mà phải được xem xét ngay từ đầu trong thiết kế hệ thống.
Đức Việt Online
Về trang trước




Đọc nhiều nhất
Việt Nam: Cựu Chủ tịch Viettel trong DA 400 triệu USD; Xuất nhập khẩu gần 1.000 tỉ USD; Hòa Phát bắt tay tập đoàn Mỹ; Giá đất nền ven Hà Nội giảm; “Sóng ngầm” mặt bằng bán lẻ
Việt Nam: Siêu đô thị lấn biển 9 tỷ USD; Tài sản Phạm Nhật Vượng áp đảo; 3 kịch bản bất động sản cuối năm; 465 doanh nghiệp công bố lợi nhuận; BIGBANG hút khán giả
Việt Nam: Giá vàng bạc giảm liên tục; Bà Nguyễn Thanh Phượng trong thương vụ lớn; Nữ tỉ phú giàu nhất đổi chủ; Bài toán bất động sản cao cấp; Bất động sản An Gia
Việt Nam: Giao dịch bất động sản tăng gấp đôi; Nhiều lô đất nền cắt lỗ; Căn hộ Sala chạm mốc 250 triệu đồng/m2; Ông lớn sang Cuba trồng lúa; Tập đoàn Nhật mở rộng đến Quảng Ninh
Việt Nam: DN Phạm Nhật Vượng góp 96% lợi nhuận bất động sản; Thanh khoản, lệch pha bất động sản; Làn sóng chuyển tài sản; Doanh nghiệp địa ốc cân đối vốn; Doanh nghiệp giải thể tăng gấp đôi
Việt Nam: 1.000 nhân viên ngân hàng nghỉ việc; Siêu dự án cần 50.000 lao động; Bất động sản Đà Nẵng trầm lắng; Doanh nghiệp khai khoáng giảm lợi nhuận; Công ty sắp chia 2.210 tỷ đồng
Việt Nam: Chuỗi trung tâm thương mại lãi lớn; Phạm Nhật Vượng góp nửa tỷ đô vào VinFast; Vinhomes lãi 9 tháng kỷ lục; Bất động sản đổi chiều; Doanh nghiệp bất động sản “lưỡng nan”
Việt Nam: Lãi suất ngân hàng cao nhất; Chờ “bắt đáy” bất động sản; PNJ giảm hơn 1.000 nhân sự; Bức tranh kinh doanh hàng không; Lợi nhuận Sunshine Group vượt 5.900 tỷ đồng
Lên đầu trang
Bình luận và đánh giá
Gửi nhận xét đánh giá